
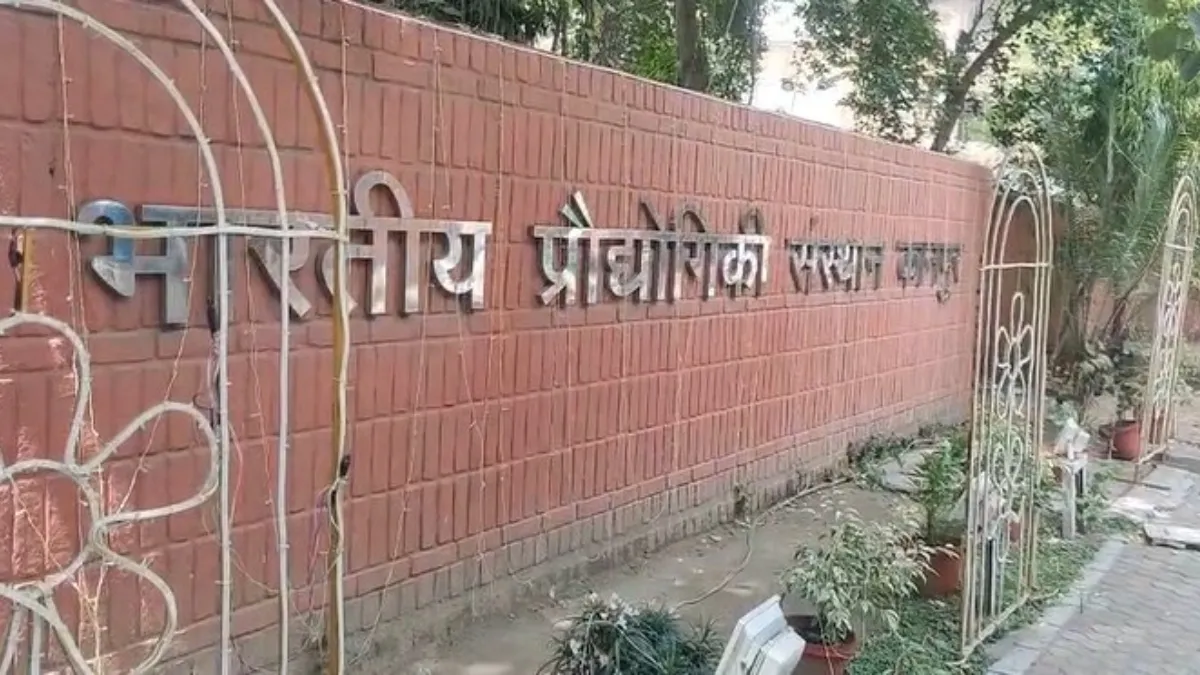
आईआईटी कानपुर की आधिकारिक वेबसाइट पर एक संदेश दिखने की खबर सामने आई — “Site is Hacked, All I Need is Just a Fair Chance”।
शुरुआती जांच में पता चला कि यह हैक एक ऐसे छात्र ने किया था जिसे संस्थान के BTech Cyber Security प्रोग्राम में दाखिला नहीं मिला। छात्र ने वेबसाइट के किसी सिस्टम या डेटा को नुकसान नहीं पहुँचाया बल्कि केवल यह संदेश पोस्ट किया।
घटना के बाद संस्थान और साइबर सुरक्षा‑कमी्युनिटी में बहस छिड़ गई है: क्या ऐसा कदम क़ानून के दायरे में आता है या कुछ मामलों में प्रतिभा की पहचान का वैकल्पिक तरीका माना जाना चाहिए?
क्या हुआ — घटना का सार
किसने किया: एक आवेदक (जिसे सीट नहीं मिली) ने आईआईटी कानपुर की वेबसाइट पर अनाधिकृत संदेश पोस्ट कर दिया।
नुकसान: रिपोर्ट के अनुसार कोई डेटा चोरी या सिस्टम‑डैमेज नहीं हुआ; केवल वेबसाइट होमपेज/स्पॉट पर हैक का संदेश दिखा।
संस्थान की प्रतिक्रिया: IIT‑कैनपुर प्रशासन सक्रिय हुआ; निदेशक प्रो. मनींद्र अग्रवाल ने कहा कि संस्थान का उद्देश्य प्रतिभा पहचानना भी है, न केवल दंड देना — इसलिए छात्र के लिए एक स्पेशल साइबर‑स्किल टेस्ट आयोजित करने का निर्णय लिया गया।
कानूनी पहलू: आमतौर पर ऐसी घुसपैठ साइबर अपराध के दायरे में आती है और FIR/कानूनी कार्रवाई हो सकती है; विशेषज्ञों ने भी कहा है कि अनधिकृत प्रवेश अपराध है।
IIT का असामान्य कदम — टेस्ट देकर मौका देने का तर्क
संस्थान का बयान दर्शाता है कि उन्होंने छात्र के इरादे और क्षमता दोनों पर ध्यान दिया। निदेशक का मानना है कि यदि किसी में असाधारण तकनीकी कौशल है, तो उसे आगे बढ़ने का मौका मिलना चाहिए—लेकिन साथ ही नियमों और सुरक्षा मानदंडों का पालन भी आवश्यक है।
IIT की यह नीति‑रोक‑टोक का मिश्रित संदेश है: एक तरफ़ प्रतिभा को पहचानने का सकारात्मक संकेत; दूसरी तरफ़ यह बहस भी खड़ी करता है कि कानून के उल्लंघन पर नरमी से अनावश्यक सन्देश ना जाए।
कानूनी और सुरक्षा‑विचार (संक्षेप)
भारतीय कानून: अनधिकृत कम्प्यूटर एक्सेस, वेबसाइट हैकिंग व संबंधित गतिविधियाँ Information Technology Act और IPC के तहत अपराध मानी जाती हैं; इसमें दंड, जुर्माना और आपराधिक केस हो सकते हैं।
प्रिवेंशन: संस्थानों को अपनी वेबसाइट और सर्वरों पर मजबूत सुरक्षा (WAF, सॉफ्टवेयर‑अपडेट, ऑडिट‑लॉग, मल्टी‑फैक्टर ऑथेंटिकेशन) रखना चाहिए ताकि ऐसे घुसपैठों का जोखिम कम हो।
नीतिगत संतुलन: शिक्षा संस्थान प्रतिभा के लिए अवसर देना चाहें तो उसे कानूनी प्रक्रिया और शैक्षिक मूल्यों के भीतर करना चाहिए—उदाहरण: हैक‑थॉन, ऑफिशियल‑प्रोवेन परीक्षण, रिजर्व सीट/वेल्ड‑प्रोग्राम इत्यादि।
प्रश्न जो उठते हैं
क्या गति‑भरे एक्शन (हैकिंग) का इनाम देना सही है? कानून के लिहाज से नहीं; पर शैक्षिक स्तर पर प्रतिभा का वैकल्पिक मूल्यांकन किया जा सकता है।
क्या IIT जैसे संस्थान‑निगमों को साइबर‑हैकों को “टैलेंट‑पूल” मानकर नरम रुख़ अपनाना चाहिए? विशेषज्ञ कहते हैं—हैकिंग की निंदा करते हुए प्रतिभा के वैध परीक्षण का विकल्प देना बुद्धिमानी है।
क्या इससे दूसरे युवा गलत संकेत लेंगे? यह जोखिम मौजूद है; इसलिए स्पष्ट गाइडलाइन और सार्वजनिक संदेश आवश्यक हैं कि अनाधिकारित कार्रवाई अपराधिक है, पर वैधानिक परीक्षण‑पथ उपलब्ध हैं।
क्या करें — संस्थानों के लिए सुझाव (संक्षिप्त)
सुरक्षा‑बढ़ाएँ: नियमित पेन‑टेस्टिंग और इंट्रूज़न‑डिटेक्शन लागू करें।
वैध चैनल खोलें: हैकर‑टैलेंट को जोड़ने के लिए ऑफिशियल बग‑बाउंटी प्रोग्राम, हैक‑थॉन और स्पेशल एंट्री‑टेस्ट रखें।
पारदर्शिता: घटना के कानूनी, शैक्षिक और सुरक्षा निष्कर्ष सार्वजनिक करें ताकि गलतफहमियाँ न रहें।
छात्र संवेदनशीलता: भर्ती प्रक्रियाओं के अपीलबोर्ड और रीटेस्ट विकल्पों की जानकारी आवेदकों को समय पर दें।

