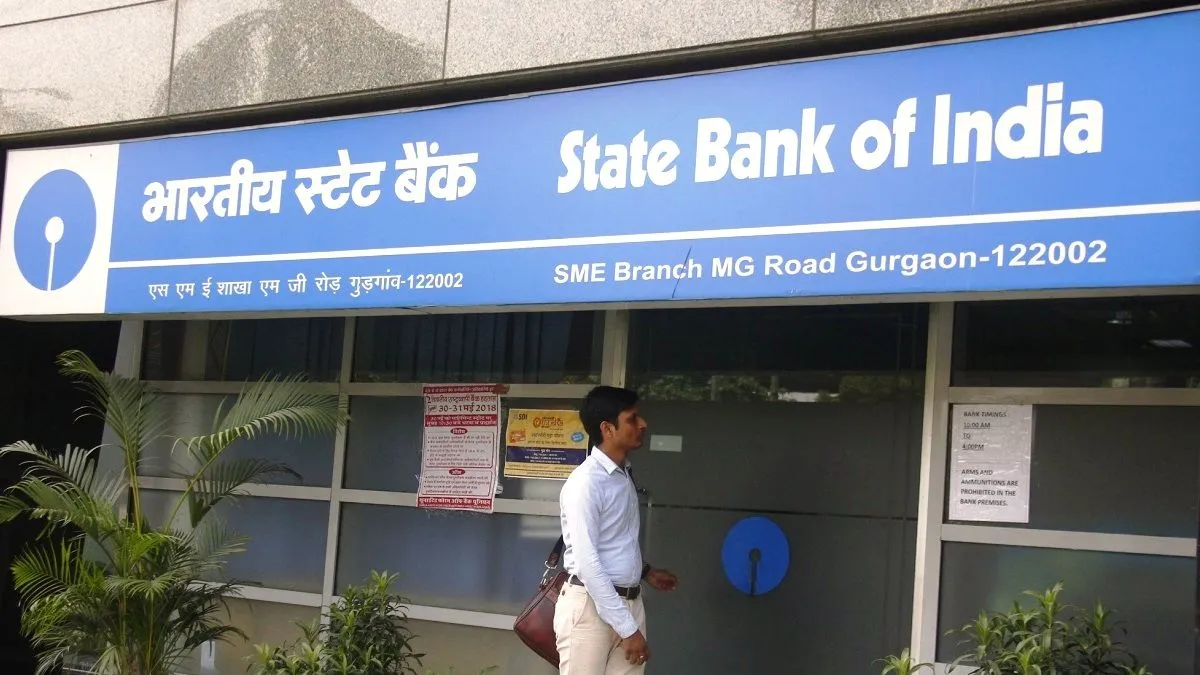
नई दिल्ली: देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) के ग्राहकों की निजी जानकारी डार्क वेब पर सामने आने की आशंका ने साइबर सुरक्षा को लेकर चिंता बढ़ा दी है। बैंक की शुरुआती जांच में करीब 3.75 लाख रिकॉर्ड में से 3,897 रिकॉर्ड ऐसे मिले हैं, जिनमें SBI के ग्राहकों से जुड़ी संवेदनशील जानकारियां होने की आशंका है। इनमें नाम, मोबाइल नंबर, जन्मतिथि, ईमेल आईडी और घर के पते जैसी जानकारियां शामिल हो सकती हैं। मामला सामने आने के बाद बैंक ने जांच शुरू कर दी है। हालांकि, अभी तक डेटा लीक के वास्तविक स्रोत और इसकी पूरी सीमा की पुष्टि नहीं हुई है।
डार्क वेब पर मिले 3,897 संदिग्ध रिकॉर्ड
SBI ने बुधवार को शेयर बाजार को दी गई जानकारी में बताया कि उसे 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) से इस मामले में अलर्ट मिले थे।
इसके बाद बैंक ने डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड का प्रारंभिक विश्लेषण किया। इस जांच में 3,897 रिकॉर्ड ऐसे पाए गए, जिनमें ग्राहकों की पहचान से जुड़ी जानकारी होने की आशंका है।
रिपोर्ट के मुताबिक, इन रिकॉर्ड में ग्राहकों के नाम, लिंग, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, ईमेल आईडी, घर का पता, बैंक शाखा की जानकारी और CIF नंबर शामिल हो सकते हैं। इसके अलावा, लोन और लीड से संबंधित रिकॉर्ड तथा अन्य फाइलों का विवरण भी सामने आया है।
हालांकि, इन जानकारियों की प्रामाणिकता और इनके बैंक के सिस्टम से बाहर जाने के कारणों की पुष्टि होना अभी बाकी है।
SBI ने साइबर सुरक्षा जांच के लिए उठाए कदम
मामले की गंभीरता को देखते हुए SBI ने जांच प्रक्रिया शुरू कर दी है। बैंक ने इस घटना की स्वतंत्र जांच के लिए CERT-In से मान्यता प्राप्त एक साइबर सुरक्षा एजेंसी को नियुक्त किया है।
यह एजेंसी डार्क वेब पर उपलब्ध रिकॉर्ड की प्रामाणिकता, डेटा की पूर्णता और संभावित स्रोत का पता लगाने का प्रयास करेगी। जांच में यह भी आकलन किया जाएगा कि कितनी जानकारी प्रभावित हो सकती है और ग्राहकों या बैंक के लिए किस तरह के जोखिम पैदा हो सकते हैं।
SBI के अनुसार, जांच के निष्कर्षों के आधार पर आवश्यक सुधारात्मक और सुरक्षा संबंधी कदम उठाए जा रहे हैं। फिलहाल मामले की जांच जारी है और डेटा सामने आने की परिस्थितियों को लेकर स्थिति पूरी तरह स्पष्ट नहीं हुई है।
SBI ग्राहकों को क्यों रहना चाहिए सतर्क?
ग्राहकों की निजी जानकारी गलत हाथों में पहुंचने पर उसका इस्तेमाल साइबर ठगी और फिशिंग जैसी गतिविधियों में किया जा सकता है। जालसाज नाम, मोबाइल नंबर, जन्मतिथि और बैंक शाखा जैसी जानकारी का इस्तेमाल करके खुद को बैंक का अधिकारी बताकर लोगों को झांसे में लेने की कोशिश कर सकते हैं।
हालांकि, अभी इस मामले में किसी धोखाधड़ी के होने की पुष्टि नहीं हुई है। फिर भी SBI के ग्राहकों को सतर्क रहने की जरूरत है।
बैंक ग्राहकों को इन बातों का रखना चाहिए ध्यान
- किसी भी अनजान कॉल पर OTP, ATM PIN, पासवर्ड या CVV साझा न करें।
- बैंक अधिकारी बनकर संपर्क करने वाले व्यक्ति की पहचान की पुष्टि किए बिना निजी जानकारी न दें।
- अनजान SMS, ईमेल या WhatsApp संदेशों में भेजे गए लिंक पर क्लिक करने से बचें।
- बैंक खाते में किसी भी संदिग्ध लेनदेन या गतिविधि पर तुरंत ध्यान दें।
- किसी भी संदिग्ध कॉल या संदेश की जानकारी बैंक के आधिकारिक माध्यमों से दें।
फिलहाल SBI के ग्राहकों की जानकारी से जुड़े मामले में जांच जारी है। बैंक की जांच पूरी होने के बाद ही यह स्पष्ट हो सकेगा कि वास्तव में कितना डेटा प्रभावित हुआ है और जानकारी डार्क वेब तक कैसे पहुंची।